在網(wǎng)絡(luò)安全領(lǐng)域,知識本身并非武器,關(guān)鍵在于誰掌握它以及如何運用它。作為守護網(wǎng)絡(luò)安全的“白帽黑客”或網(wǎng)絡(luò)安全工程師,他們的核心職責(zé)之一是主動發(fā)現(xiàn)并修補系統(tǒng)漏洞,防患于未然。而“偵察”則是所有安全評估的第一步,其中,探測目標(biāo)計算機的操作系統(tǒng)類型和開放的系統(tǒng)服務(wù)是獲取關(guān)鍵情報的基礎(chǔ)。本文將模擬一位白帽黑客的視角,演示如何使用業(yè)界標(biāo)桿工具——Nmap,來完成這一核心偵察任務(wù)。
一、 工具簡介:網(wǎng)絡(luò)映射器 Nmap
Nmap(Network Mapper)是一款開源的網(wǎng)絡(luò)探測和安全審計工具。它通過發(fā)送特定的數(shù)據(jù)包并分析目標(biāo)主機的響應(yīng),能夠高效地發(fā)現(xiàn)網(wǎng)絡(luò)上的存活主機、開放的端口、運行的服務(wù)及其版本,以及推斷目標(biāo)主機的操作系統(tǒng)類型。對于安全工程師而言,了解系統(tǒng)運行著何種操作系統(tǒng)、哪些服務(wù)暴露在網(wǎng)絡(luò)中,是評估其攻擊面、識別潛在弱點的第一步。
二、 實戰(zhàn)演示:探測操作系統(tǒng)與系統(tǒng)服務(wù)
假設(shè)我們獲得授權(quán),對目標(biāo)IP地址為 192.168.1.100 的主機進行安全評估。以下是關(guān)鍵步驟演示:
步驟1:基礎(chǔ)端口與服務(wù)掃描
我們需要知道目標(biāo)主機開放了哪些“大門”(端口)以及門后提供什么“服務(wù)”。
`bash
# 執(zhí)行一個標(biāo)準(zhǔn)的TCP SYN掃描,探測最常用的1000個端口
nmap -sS 192.168.1.100`
輸出解讀:命令執(zhí)行后,Nmap會返回一個列表,顯示開放的端口號(如22、80、443)、端口狀態(tài)(open)、以及通過“服務(wù)探測”初步判斷的服務(wù)名稱(如ssh、http、https)。這為我們勾勒出了目標(biāo)主機的初步網(wǎng)絡(luò)服務(wù)輪廓。
步驟2:增強版服務(wù)與版本探測
初步掃描可能只識別了服務(wù)的通用名稱。為了更精確,我們需要探測服務(wù)的具體版本信息,因為特定版本的軟件可能包含已知的漏洞。
`bash
# 使用-sV參數(shù)進行服務(wù)和版本探測
nmap -sV 192.168.1.100`
輸出解讀:此命令會嘗試與開放端口建立連接,并解析其響應(yīng)報文中的“旗幟”(banner)信息,從而更精確地識別服務(wù)類型(如OpenSSH 8.2p1、Apache httpd 2.4.41)和版本號。這些詳細信息是后續(xù)漏洞匹配和風(fēng)險分析的關(guān)鍵。
步驟3:操作系統(tǒng)類型探測
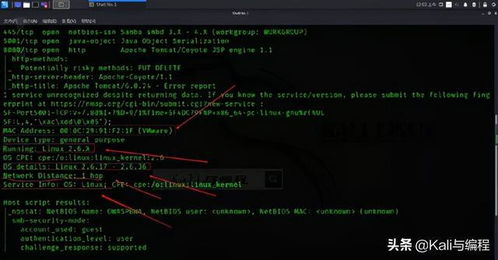
識別底層操作系統(tǒng)對于理解系統(tǒng)的整體安全配置和潛在攻擊路徑至關(guān)重要。Nmap通過分析TCP/IP協(xié)議棧的細微差異(即“指紋”)來猜測操作系統(tǒng)。
`bash
# 使用-O參數(shù)啟用操作系統(tǒng)檢測
nmap -O 192.168.1.100`
輸出解讀:Nmap會發(fā)送一系列探測包,分析目標(biāo)主機TCP/IP協(xié)議的實現(xiàn)特點(如初始TTL值、窗口大小、對特定標(biāo)志位的響應(yīng)等),然后與龐大的指紋數(shù)據(jù)庫進行匹配。輸出結(jié)果通常會給出一個或多個可能的操作系統(tǒng)類型及版本(例如:“Linux 3.x - 4.x”,或“Windows 10 / Server 2019”),并附上置信度。需要注意的是,這是一種“猜測”,結(jié)果可能不是100%準(zhǔn)確,尤其是當(dāng)目標(biāo)主機啟用了防火墻或協(xié)議棧混淆技術(shù)時。
步驟4:組合拳——高效綜合偵察
在實際工作中,安全工程師往往會將多個參數(shù)組合使用,以在一次掃描中獲取最全面的信息。
`bash
# 同時進行操作系統(tǒng)檢測、版本檢測、并啟用更積極的掃描策略
nmap -A 192.168.1.100`
-A 參數(shù)是一個“激進”但功能強大的選項,它同時啟用了操作系統(tǒng)檢測 (-O)、版本檢測 (-sV)、腳本掃描 (-sC) 和路由追蹤 (--traceroute)。這是進行深入安全評估時最常用的命令之一,能夠為工程師提供一份關(guān)于目標(biāo)主機網(wǎng)絡(luò)配置、服務(wù)狀態(tài)和系統(tǒng)類型的詳盡報告。
三、 安全與倫理:白帽黑客的準(zhǔn)則
必須反復(fù)強調(diào),上述所有技術(shù)演示必須且僅應(yīng)在獲得明確書面授權(quán)的前提下進行,例如針對自己擁有的實驗室環(huán)境、公司內(nèi)部授權(quán)測試的資產(chǎn),或參與合法的“漏洞賞金”計劃。未經(jīng)授權(quán)對任何計算機系統(tǒng)進行掃描或探測,在絕大多數(shù)國家和地區(qū)都屬于違法行為。
Nmap在網(wǎng)絡(luò)安全工程師手中,是照亮網(wǎng)絡(luò)盲區(qū)、發(fā)現(xiàn)潛在風(fēng)險的手電筒,而非破門而入的撬棍。通過主動的、授權(quán)下的偵察,工程師可以:
- 繪制資產(chǎn)地圖:清晰掌握網(wǎng)絡(luò)中有哪些設(shè)備和服務(wù)。
- 暴露攻擊面:識別不必要的開放端口和服務(wù),進行收斂。
- 識別脆弱點:通過版本信息匹配已知的公開漏洞(CVE)。
- 加固系統(tǒng):為系統(tǒng)打補丁、升級服務(wù)、修改配置提供精準(zhǔn)依據(jù)。
****
從端口掃描到服務(wù)識別,再到操作系統(tǒng)探測,Nmap為網(wǎng)絡(luò)安全工程師提供了一套強大而完整的“偵察工具箱”。掌握這些基礎(chǔ)技能,是每一位致力于構(gòu)建更安全數(shù)字世界的專業(yè)人士的必修課。真正的安全,始于可見性,而負責(zé)任的可見性探索,正是白帽黑客與惡意攻擊者最根本的區(qū)別所在。